Mateusz Adamowski Szkolenia
Initramfs
tajemniczy etap startu Linuksa
Mateusz Adamowski
Jesień Linuksowa 2026
Kraków, 2026-10-23
O mnie
- sysadmin (od 2005)
- programista (Python, Bash, JS, C)
- miłośnik Linuksa (od 2000)
- szkoleniowiec
initramfs
Komu to potrzebne?
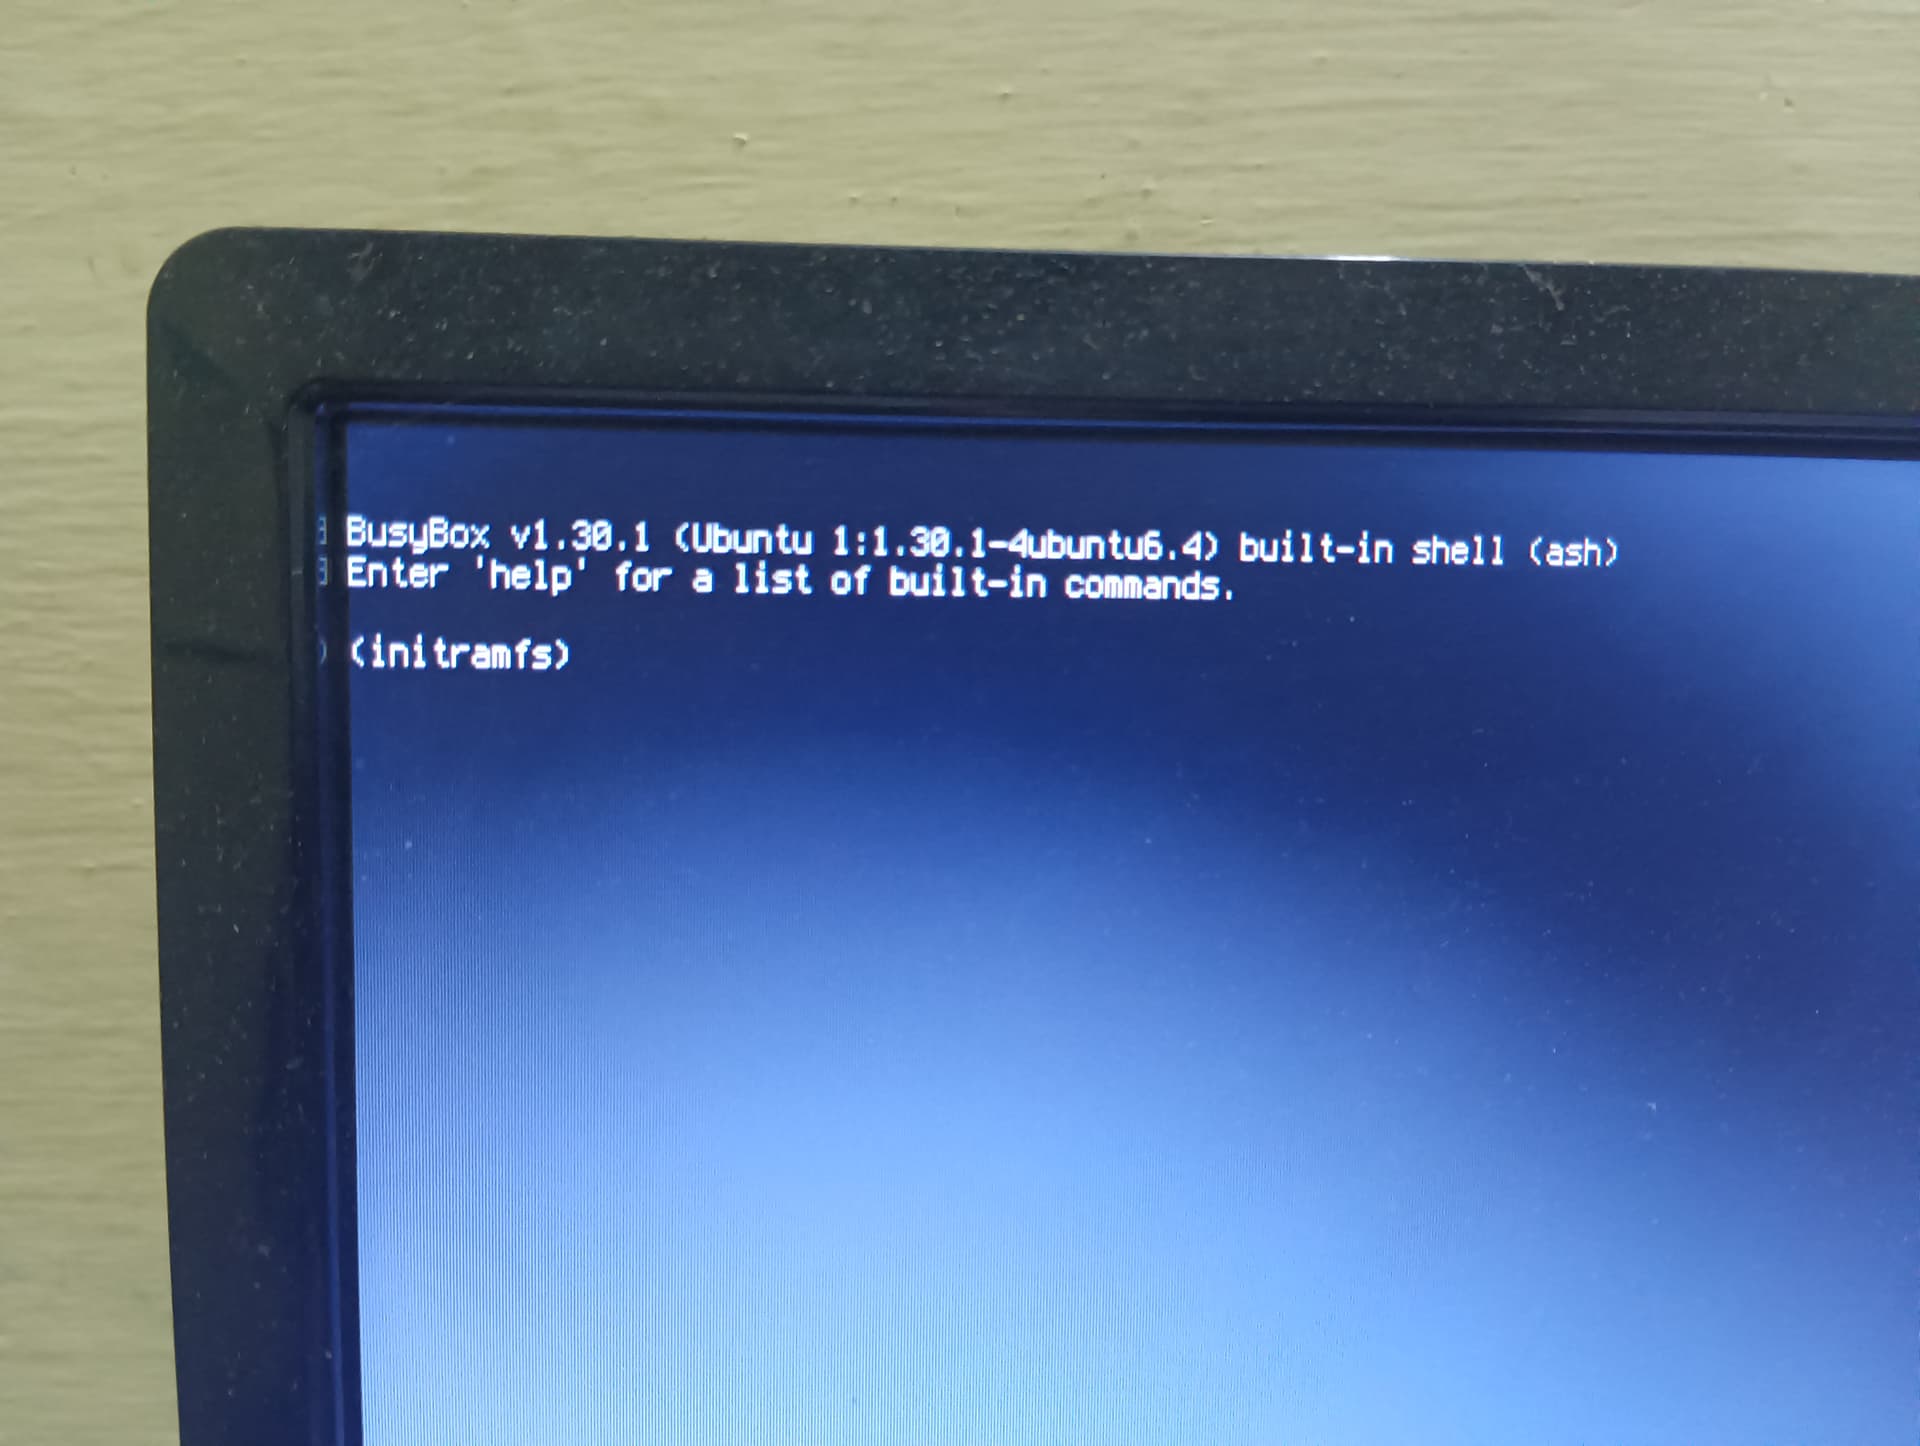
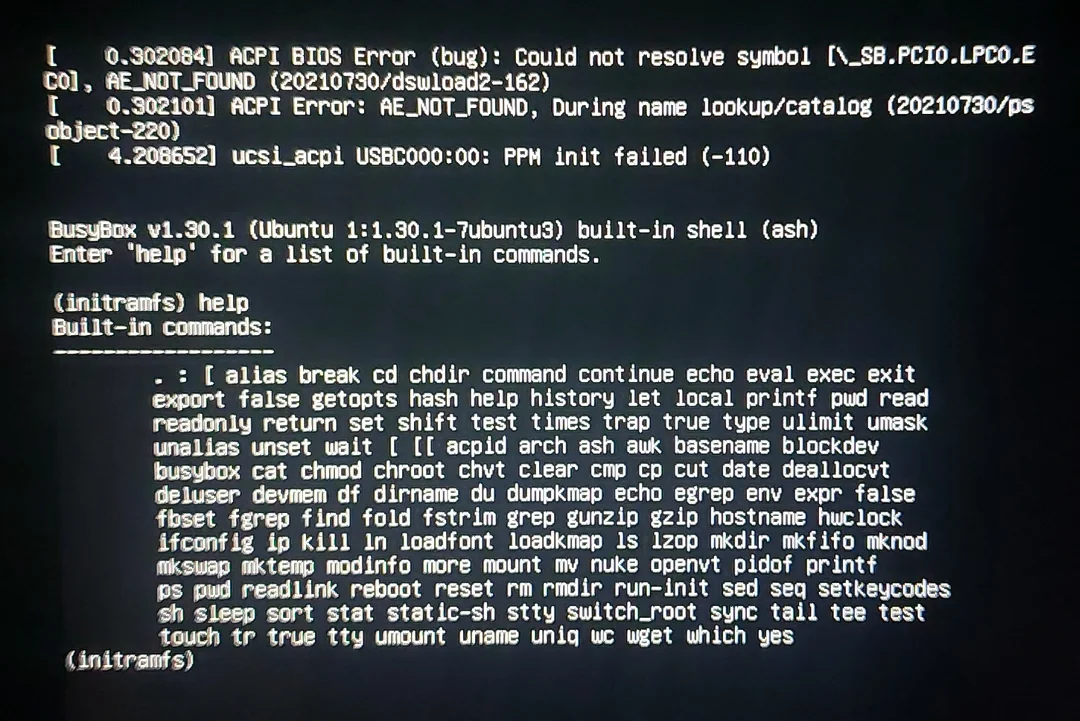
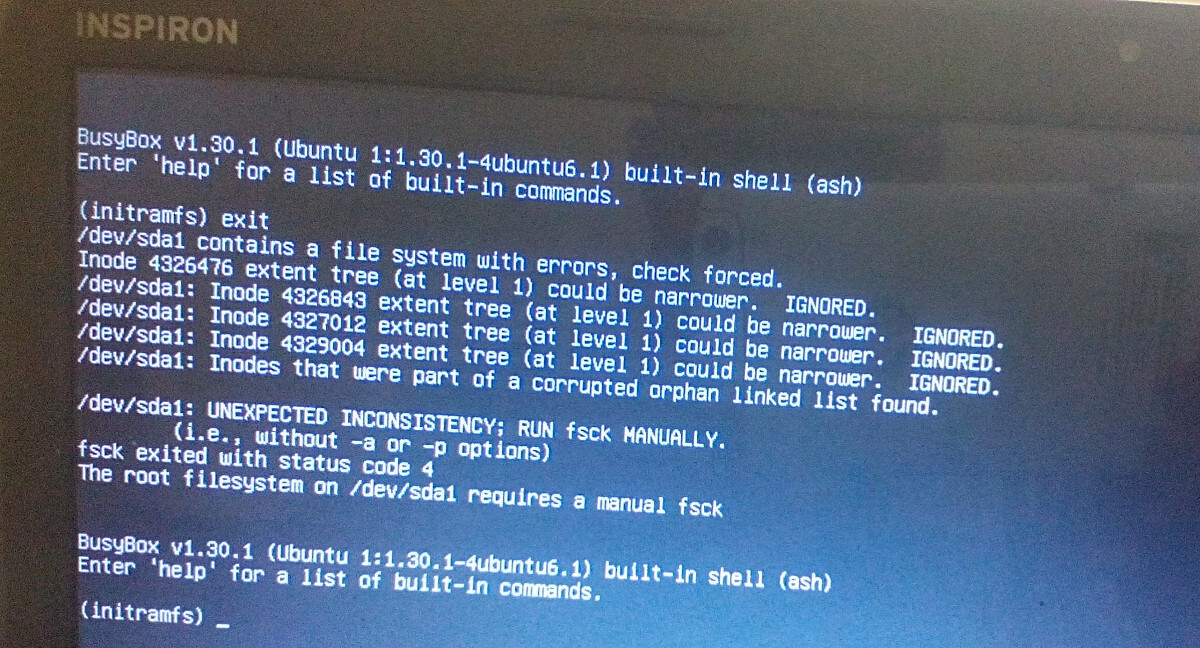
Czy initramfs jest potrzebny?
Często nie
Ale po kolei…
Start systemu
- UEFI / BIOS
- GRUB
- kernel
- initrd
- systemd
- usługi, GUI
BIOS
Umie wczytać MBR
(446 bajtów)
Nie rozumie tablicy partycji, systemów plików
UEFI
- Tablica partycji
(MBR lub GPT) - FAT
BIOS lub UEFI wczytuje bootloader (GRUB)
GRUB
- Tablica partycji
- FAT, ext4, XFS, ISO-9660
(w ograniczonym stopniu też: LVM, RAID, LUKS)
GRUB
- wczytuje plik konfiguracyjny
- ładuje kernel (i initrd)
Kernel
- uruchamia się
- montuje dysk (
root=) - uruchamia proces
init(PID 1)
Jak dostać się do dysku systemowego?
- dostanie się do dysku wymaga modułów
- moduły są na dysku
initramfs
- minimalistyczne środowisko
- całkowicie w RAM-ie
- sterowniki i podstawowe narzędzia
initrd?
ramdisk vs ramfs
- RD - ramdisk
- ramfs - RAM filesystem
struktura initrd
- urządzenie blokowe
- ext2
struktura initramfs
- archiwum cpio
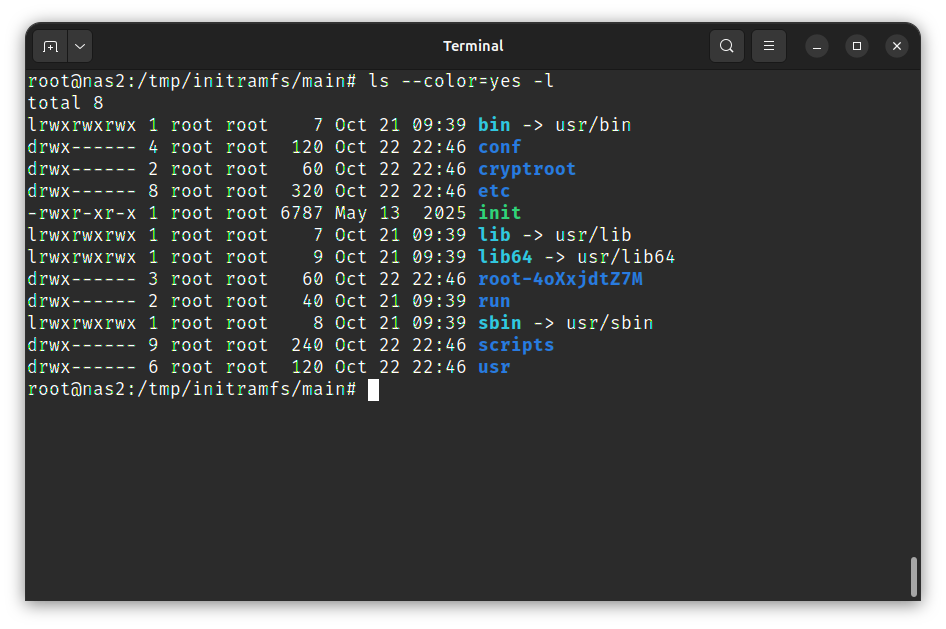
skrypt init
cpio?
- poprzednik tara
Busybox
- lekka implementacja coreutils
- … i nie tylko
Narzędzia
lsinitramfsunmkinitramfs
cryptroot
- szyfrowany dysk wymaga hasła…
- PODAJ HASŁO: …
- … lokalnie
Use case #1:
zdalne wprowadzanie hasła
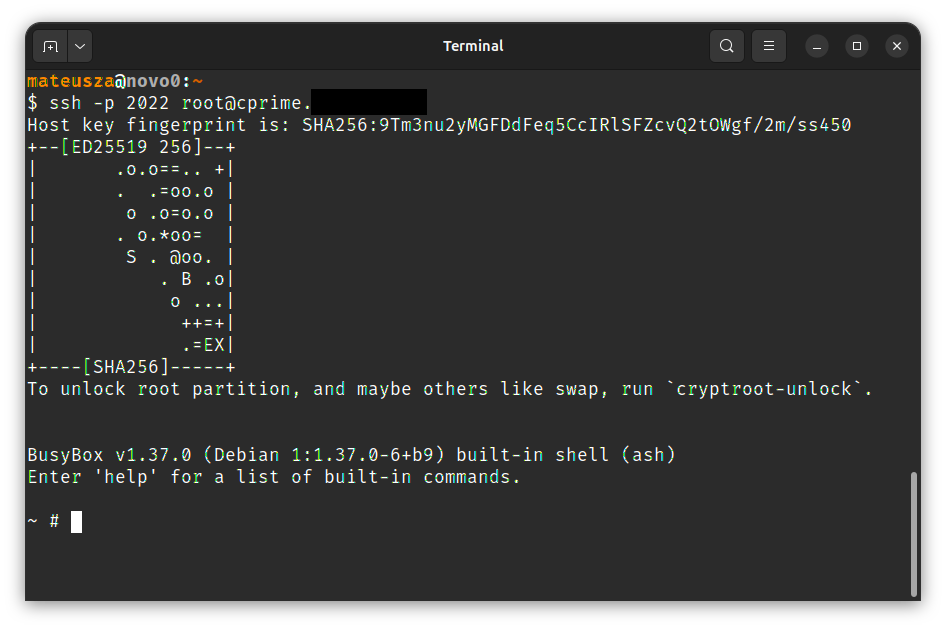
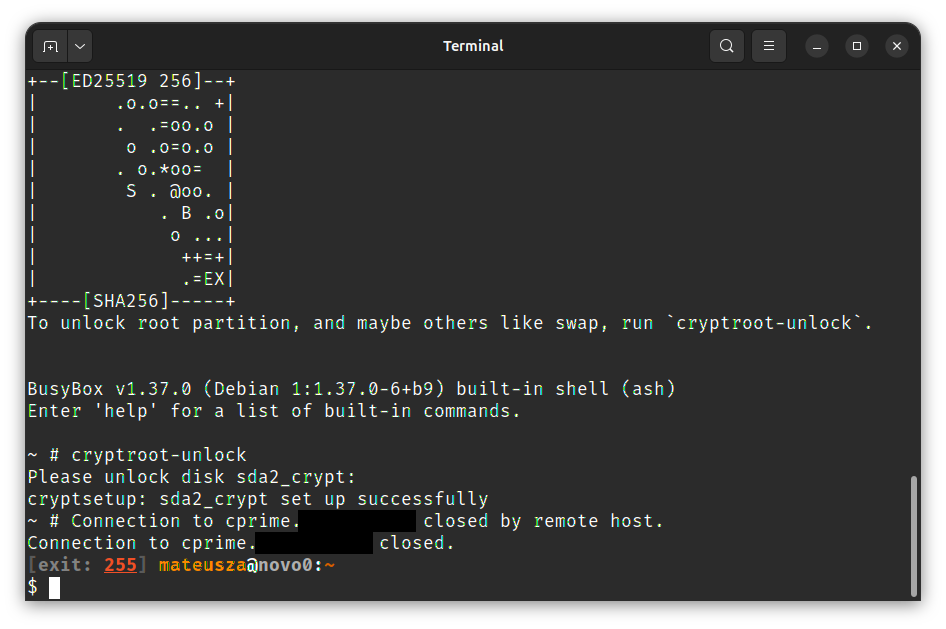
- jak podać hasło zdalnie?
zdalny dostęp do initramfs
- sieć (DHCP lub statyczny IP)
- serwer SSH
dropbear
- mały serwer SSH w initramfs
- gotowa integracja w Debianie:
apt-get install dropbear-initramfs - (trzeba wrzucić klucze SSH)
Dropbear
- uwierzytelnianie tylko na klucze
- warto używać innego portu
- podawanie hasła można zautomatyzować
initramfs w Debianie
update-initramfs/usr/share/initramfs-tools/etc/initramfs-tools
Rozbudowywanie initramfs
- trzy rodzaje plików:
- conf.d
- hooki
- skrypty
- konfiguracja:
/etc/initramfs-tools - przebudowa obrazu:
update-initramfs -u
conf.d
- pliki konfiguracyjne
- ładowane automatycznie
- zmienne środowiskowe
hooks
- uruchamiane podczas budowania
- kopiują do obrazu potrzebne pliki
(programy, biblioteki, moduły, konfiguracje)
przykładowy hook
#!/bin/sh

[ "$1" = "prereqs" ] && exit 0

. /usr/share/initramfs-tools/hook-functions

copy_exec /bin/busybox /bin/busybox.full
hook-functions
copy_exec: wgraj program (wraz z bibliotekami)copy_file: wgraj dowolny plik- …
skrypty
- uruchamiane przez
initwinitramfs - kilka etapów do wyboru
    init-top        (przed załadowaniem modułów)
        ↓
    init-premount
        ↓
    local-top
        ↓
    local-premount
        ↓
    local-bottom    (po zamontowaniu /)
        ↓
    init-bottom
        ↓
    *** start normalnego systemu ***
szablon skryptu
#!/bin/sh

PREREQ="udev"

prereqs() {
    echo "$PREREQ"
}

case "$1" in
    prereqs)
        prereqs
        exit 0
    ;;
esac
Uwaga
Skrypt jest uruchamiany również w trakcie budowania initramfs w celu ustalenia kolejności wykonywania przez init.
Parametr: prereqs
Use case #2
wireguard
hook
...

copy_exec /usr/bin/wg /usr/bin/wg

manual_add_modules wireguard

copy_file conffile /etc/initramfs/wg0.conf /conf/wg0.conf
wg
- nie korzystamy z
wg-quick - część kroków robimy ręcznie
skrypt (init-premount)
...

ip link add "$interface" type wireguard
ip link set "$interface" up
wg setconf "$interface" /conf/wg0.conf

ip address add "$addr" dev "$interface"
ip route add "$route" dev "$interface"
Use case #3
wifi
hook
...

copy_file conffile /etc/initramfs-tools/wpa_supplicant.conf \
            /conf/wpa_supplicant.conf

copy_exec /usr/sbin/iw
copy_exec /usr/sbin/wpa_supplicant
copy_exec /usr/sbin/wpa_cli

manual_add_modules mwifiex_sdio
skrypt (init-premount)
...

modprobe "$WLAN_MODULE"
sleep 5

for TTT in 4 8 16 32; do
    wpa_supplicant -B -i wlan0 -c /conf/wpa_supplicant.conf
    ipconfig -t "$TTT" -d wlan0 && exit 0
    wpa_cli -p /run/wpa_supplicant -i wlan0 terminate
    echo "Wifi retrying"
    sleep "$TTT"
done
Use case #4
notyfikacje
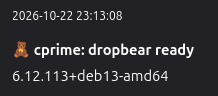
curl/wgetmogą wysłać informację o postępie startu- np. błąd montowania rootfs albo gotowość do odblokowania LUKS
- sieć, DNS i certyfikaty CA muszą być dostępne w initramfs
ntfy.sh
conf.d/ntfy
NTFYSH_HOSTNAME="mojserwer01"
NTFYSH_TOPIC="jesien_linuksowa_2026"
skrypt (init-premount)
(
  attempts=10
  while [ "$attempts" -gt 0 ]; do
    wget -q -T 5 -O /dev/null \
      --no-check-certificate \
      --post-data="$(uname -r)" \
      --header="Title: ${NTFYSH_HOSTNAME}: dropbear ready" \
      --header='Tags: teddy_bear' \
      "https://ntfy.sh/${NTFYSH_TOPIC}" && break

    attempts=$((attempts - 1))
    [ "$attempts" -gt 0 ] && sleep 5
  done
) &
Więcej pomysłów
- ntp
- iptables
- bootsplash (plymouth)
Initramfs from scratch
Budowa własnego initramfs od zera
busyboxjako /bin/sh- trywialny
init - spakowanie
cpio
trywialny init
#!/bin/sh

echo "Welcome to myinitramfs!"
sh
budowa initramfs
mkdir -p initramfs && cd initramfs
mkdir -p bin
cp "$SRC/busybox" bin/busybox
cp "$SRC/init" bin/init
ln -s busybox bin/sh
find . | cpio --owner=0:0 -H newc -o > ../initrd
Diskless?
A gdyby tak nie montować dysku i zostać w RAM-ie na zawsze?
Diskless
(aka LiveCD)
- docelowy
rootfsspakowany wewnątrz initramfs
przejście do nowego systemu
mount -t proc proc /proc
memsize="$(sed -ne '/^MemTotal/s/^.*: *\(.*\) kB$/\1/p' /proc/meminfo)"
umount /proc

mkdir -p /newroot
mount -t tmpfs -o "size=${memsize}k,mode=0755" tmpfs /newroot

tar -x -C /newroot --strip-components=1 < /rootfs.tar
exec /bin/run-init /newroot /sbin/init "$@"
A może squashfs?
mkdir -p /rootfs-ro
mount -t squashfs -o loop,ro /rootfs.squashfs /rootfs-ro
mkdir -p /overlay /newroot

memsize="$(sed -ne '/^MemTotal/s/^.*: *\(.*\) kB$/\1/p' /proc/meminfo)"
mount -t tmpfs -o "size=${memsize}k,mode=0755" tmpfs /overlay

mkdir -p /overlay/upper /overlay/work
mount -t overlay overlay \
  -o lowerdir=/rootfs-ro,upperdir=/overlay/upper,workdir=/overlay/work \
  /newroot
Co dalej?
- kernel i initramfs można wczytać też przez PXE lub iPXE
- zastosowania:
- systemy ratunkowe
- bezstanowe serwery usług (stateless)
- ograniczenia: pamięć RAM, czas startu i brak trwałego zapisu
dracut
- generator initramfs używany m.in. w Fedorze i RHEL
- moduły dobierają potrzebne funkcje: LVM, LUKS, RAID, sieć
- obraz dopasowany do hosta albo ogólny
- budowanie:
dracut -f - zawartość obrazu:
lsinitrd
systemd w initramfs
systemdmoże być PID 1 w initramfs- funkcjonalność initramfs zaimplementowana jako jednostki systemd
- po przygotowaniu systemu następuje przejście do właściwego rootfs
- Ubuntu 26.04
ukify
- jeden plik EFI może zawierać cały obraz startowy
- narzędzie projektu systemd
- UKI łączy kernel, initramfs i wiersz poleceń kernela
- można go podpisać do uruchamiania z Secure Boot
ukify
ukify build \
    --linux=kernel-x.y.z" \
    --initrd=initrd-x.y.z.gz" \
    --cmdline="console=tty0" \
    --output="mojsystem.efi"
kexec
kexec -l inny-kernel \
        --append=...cmdline... \
        --initrd=inny-initrd
warsztaty
- kiedy? niedziela, 8:55
- BYOL - bring your own laptop
- zainstaluj wcześniej:
Virtualbox, Docker, Qemu
warsztaty
- rozszerzanie initramfs w Debian
- budowa własnego initramfs
Materiały
- materiały i pozostałe slajdy: